
Sedang Dibaca: Saldo Raib Tanpa Izin: Pengguna Dompet Kripto Trust Wallet Kehilangan 3.830 USDT
- 01
Saldo Raib Tanpa Izin: Pengguna Dompet Kripto Trust Wallet Kehilangan 3.830 USDT
Ringkasan Berita
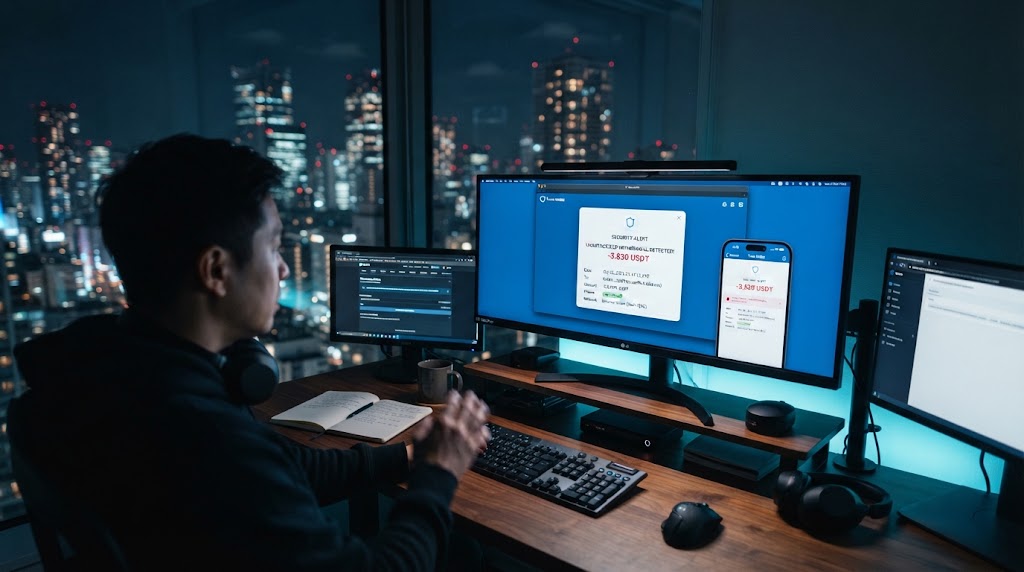
Seorang pengguna dompet kripto Trust Wallet melaporkan kehilangan saldo 3.830 USDT tanpa menyetujui transaksi pemindahan koin.
Korban mempublikasikan kode identitas transaksi aliran dana keluar yang mencatatkan ratusan ribu penayangan di media sosial X.
Aplikasi berbasis self-custody memberikan kendali penuh pada pengguna sehingga perpindahan dana tanpa izin memicu kekhawatiran publik.
Keluhan terpisah mengungkap modus penipuan berkedok akun bantuan teknis resmi yang menguras aneka aset digital para investor.
Pengguna diimbau rutin mencabut izin smart contract yang mencurigakan dan tidak pernah membagikan recovery phrase pribadi.
Kekhawatiran terhadap keamanan aset digital kembali mencuat setelah seorang pengguna dompet kripto Trust Wallet mengaku kehilangan saldo tanpa persetujuan. Korban melaporkan raibnya 3.830 koin USDT secara misterius saat membuka aplikasi dompet miliknya.
Melalui unggahan di media sosial X pada 3 November 2026, Iaroslav Dubovoi pemilik akun @noirvox_studio membeberkan keluhannya. Beliau mengklaim saldo tabungannya lenyap seketika tanpa ada pemberitahuan maupun permintaan otorisasi transaksi pada layar ponsel.
Catatan buku besar rantai blok memperlihatkan transfer saldo mengalir menuju alamat penerima yang tidak ia kenali. Dubovoi mendesak penjelasan resmi dari tim pengembang aplikasi sembari mengimbau para pengguna lain menyebarkan keluhan tersebut. Sorotan tajam publik ini memicu keraguan mendalam mengenai keandalan sistem keamanan aplikasi dompet kripto berbasis mandiri.
Baca juga: Status Siaga: Pengembang Dompet Solflare Masuk Bunker Mode Pasca Gelombang Hack
Unggahan Hash Transaksi dan Riwayat Penggunaan Lima Tahun
Menindaklanjuti keluhan awalnya, Dubovoi mempublikasikan kode transaksi pembobolan dompet kripto miliknya secara terbuka. Rekaman kode transaksi rantai blok yang ia bagikan memiliki susunan karakter alfanumerik yang valid di penjelajah data.
Dubovoi mengaku telah menggunakan aplikasi yang sama selama lima tahun dan selalu menerapkan langkah pencegahan secara ketat. Pengakuan korban menunjukkan bahwa dirinya sama sekali tidak pernah menyetujui perintah penarikan saat dana tersebut menghilang.
Kode transaksi ini menjadi petunjuk awal bagi penyelidik independen untuk melacak pergerakan modal di buku besar terdistribusi. Kendati demikian, laporan publik belum mengungkap identitas jaringan rantai blok maupun rincian alamat dompet penerima dana tersebut.
Sebagai aplikasi self-custody, pengguna memegang kendali penuh atas private key untuk mengesahkan setiap perpindahan aset digital. Insiden transfer tanpa izin semacam ini menuntut kewaspadaan ekstra dari para pemegang aset dompet kripto harian.
Deretan Keluhan Pengguna Lain dan Modus Penyamaran Dukungan
Keluhan Dubovoi bukan satu-satunya insiden yang melanda komunitas pengguna aplikasi dalam kurun waktu beberapa hari terakhir. Pengguna lain bernama Abdul mengeluhkan kegagalan sistem saat mengeksekusi pertukaran koin (swap) pada media sosial X.
Tim dukungan resmi Trust Wallet langsung merespons keluhan Abdul pada 4 November dengan memberikan panduan pemecahan masalah. Sementara itu, pengguna bernama Mister Tee mengaku kehilangan seluruh isi saldo akibat terjerat aksi penipuan dukungan palsu.
Korban tertipu oleh oknum yang menyamar sebagai tim bantuan teknis resmi pada saluran Discord protokol NEAR. Tangkapan layar korban memperlihatkan transaksi keluar yang menguras aneka aset digital seperti ETH, BTC, BNB, dan NEAR.
Berbeda dengan Mister Tee yang terperdaya akun palsu, Dubovoi bersikeras tidak pernah menyetujui transaksi pemindahan koin apa pun. Rentetan kasus ini memperlihatkan beragam celah manipulasi sosial yang membayangi operasional aplikasi dompet kripto terdesentralisasi.
Riwayat Insiden Ekstensi Peramban dan Serangan Phishing
Aplikasi Trust Wallet pernah mengalami insiden keamanan serius pada peranti lunak ekstensi peramban akhir tahun lalu. Perusahaan mengakui adanya celah keamanan pada ekstensi Chrome versi 2.68 yang menguras saldo pengguna tanpa persetujuan.
Penyelidik rantai blok ZachXBT pertama kali membongkar transfer mencurigakan tersebut setelah banyak korban melapor kehilangan dana serupa. Mantan CEO Binance Changpeng Zhao kala itu memastikan kompensasi ganti rugi penuh bagi para korban peretasan.
Eksploitasi peranti lunak tersebut menimbulkan kerugian sekitar $7 juta akibat penyusupan kode berbahaya pada toko aplikasi resmi. Baru-baru ini, pihak pengembang turut memperingatkan peredaran situs web palsu yang menawarkan kartu pembayaran kripto bodong.
Serangan manipulasi semacam itu membujuk korban menandatangani izin kontrak pintar jahat tanpa perlu menyerahkan recovery phrase. Skema eksploitasi izin transaksi otomatis ini kian mempertegas pentingnya audit menyeluruh sistem dompet kripto secara berkala.
Baca juga: Diversifikasi Aset: Tether Kuasai 150.000 Cadangan Bitcoin di Neraca Keuangan
Panduan Keamanan Mandiri dan Mitigasi Izin Smart Contract
Guna membentengi saldo aset dari ancaman peretasan, para pemilik aset wajib menerapkan langkah mitigasi proteksi berlapis. Investigasi firma keamanan Salus menemukan peretas mengeksploitasi izin transaksi otomatis untuk menyedot koin tanpa izin manual.
Pengguna wajib rutin memeriksa dan mencabut (revoke) izin kontrak pintar yang sudah tidak lagi aktif. Hindari berinteraksi dengan tautan mencurigakan atau menyambungkan dompet ke situs web desentralisasi yang belum teruji keamanannya.
Jangan pernah membagikan frasa pemulihan maupun kunci privat kepada siapa pun termasuk pihak yang mengaku tim bantuan. Gunakan kanal komunikasi resmi di dalam aplikasi saat melaporkan kendala teknis transaksi guna menghindari jebakan peretas. Disiplin menjaga kerahasiaan kunci akses pribadi menjadi tameng terkuat dalam melindungi kekayaan pada dompet kripto mandiri.
Penafian
Informasi di website ini hanya untuk tujuan edukasi dan bukan nasihat keuangan. Investasi crypto memiliki risiko tinggi, dan keputusan investasi sepenuhnya menjadi tanggung jawab pembaca. Kami tidak bertanggung jawab atas kerugian yang mungkin timbul. Lakukan riset mandiri dan konsultasikan dengan profesional sebelum berinvestasi.