
Sedang Dibaca: Bobol Rekening Internal: Bank Prancis Arkéa Jadi Korban Serangan Siber $133 Juta
- 01
Bobol Rekening Internal: Bank Prancis Arkéa Jadi Korban Serangan Siber $133 Juta
Ringkasan Berita
Serangan Siber
Pelaku menyusup melalui peranti peladen pihak ketiga dan memindahkan saldo menuju lembaga keuangan lain sebelum mengalir ke aset kripto.
Pihak manajemen memastikan dana simpanan seluruh nasabah tetap aman karena pembobolan murni menyasar rekening kas operasional perseroan.
Investigasi independen ZachXBT mendeteksi pencucian dana melalui bursa kripto sentral, layanan pertukaran instan, hingga aset Monero.
Kantor Kejaksaan Paris resmi membuka penyelidikan kriminal terorganisasi sementara bank mengimbau nasabah mewaspadai modus pesan penipuan phishing.
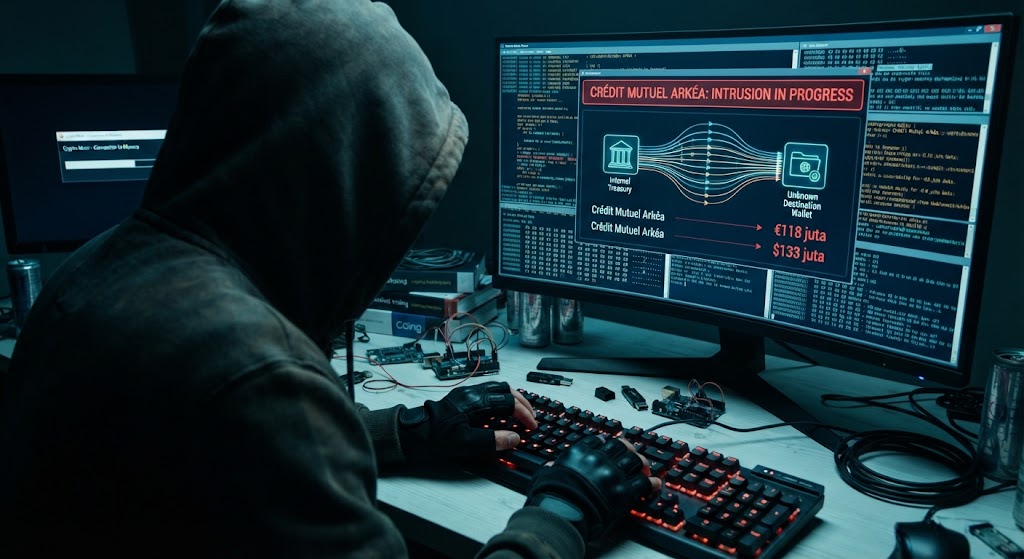
Guncangan kejahatan finansial berskala raksasa melanda industri perbankan Eropa menyusul insiden serangan siber yang menimpa institusi Crédit Mutuel Arkéa. Kelompok peretas membajak rekening internal bank Prancis tersebut dan mengeksekusi transfer ilegal senilai €118 juta atau setara $133 juta.
Pihak manajemen mengungkapkan pada 4 November 2026 bahwa peretas menyusup melalui peranti lunak milik penyedia jasa pihak ketiga. Pelaku kemudian mentransfer dana menuju lembaga keuangan lain sebelum mengonversi sebagian dana tersebut ke aset kripto.
Manajemen perbankan membenarkan estimasi rentang kerugian bruto tersebut kendati menolak merinci angka nominal secara definitif. Aparat penegak hukum sukses memblokir sebagian dana selagi upaya pemulihan sisa modal terus bergulir. Insiden ini membuktikan tingginya kerentanan infrastruktur perbankan konvensional terhadap ancaman serangan siber terorganisasi lintas yurisdiksi.
Baca juga: Inovasi Wall Street: Morgan Stanley Pacu Tokenisasi Aset Lewat Layanan DTCC
Penyusupan Vendor Eksternal dan Pembajakan Rekening Internal
Manajemen bank menegaskan transaksi penarikan dampak serangan siber murni bersumber dari rekening kas internal milik perseroan. Pihak bank membantah kabar burung yang menyebut pelaku meretas entitas anak usaha perbankan digital Fortuneo.
Peretas menyusup melalui peranti peladen milik vendor penyedia jasa teknologi luar rekanan bank. Namun, pihak korporasi tidak membeberkan identitas vendor maupun rincian kelemahan protokol yang penyerang eksploitasi.
Lembaga keuangan tersebut membantah kelalaian karyawan sebagai pemicu insiden dan menyebut peristiwa ini sebagai agresi digital canggih. Manajemen segera mengaktifkan protokol penanganan darurat guna memutus akses serta membekukan sementara aktivitas transaksi keuangan tertentu.
Layanan perbankan komersial mulai pulih secara bertahap pada pagi hari setelah tim teknis merampungkan verifikasi integritas sistem. Pihak bank memastikan saldo simpanan seluruh nasabah tetap aman tanpa mengalami kerugian materiil. Mitigasi berlapis ini berhasil membendung dampak langsung dari ancaman serangan siber pada rekening operasional.
Kerugian Ditaksir $133 Juta dan Penyelidikan Kejaksaan Paris
Informasi mengenai pencurian modal sebesar €118 juta langsung memicu pertanyaan besar dari berbagai regulator keuangan Eropa. Manajemen perseroan menyatakan hanya dapat mengonfirmasi kisaran nilai kerugian tanpa merilis angka mutlak neraca pembukuan.
Ketidakpastian angka akhir muncul karena tim auditor masih menghitung total modal hasil pembekuan rekening. Bank mengklaim telah mengamankan sebagian dana meski merahasiakan identitas institusi perbankan penerima dana transfer tersebut.
Manajemen menjamin insiden peretasan ini tidak akan menggoyahkan stabilitas struktur neraca modal korporasi secara keseluruhan. Laporan keuangan resmi mencatat total kepemilikan aset grup perbankan mencapai angka fantastis sebesar €211,5 miliar.
Kantor Kejaksaan Paris telah resmi membuka penyelidikan kriminal terkoordinasi terhadap sindikat kejahatan pengolahan data otomatis tersebut. Proses hukum ini menjadi langkah penting dalam mengusut aktor intelektual di balik serangan siber perbankan terbesar tahun ini.
Dugaan Pencucian Uang Kripto dan Temuan Investigasi ZachXBT
Manajemen perbankan membuka peluang bahwa para pelaku segera melarikan dana jarahan ke ekosistem aset kripto global. Kendati demikian, pihak bank belum mengungkap rincian bursa perdagangan komersial maupun alamat dompet penerima yang terlibat.
Sebelum pengumuman resmi meluncur, detektif rantai blok ZachXBT telah membongkar pencurian aset senilai $133 juta dari bank Eropa. Pada 3 November, ZachXBT membeberkan penarikan dana mencurigakan lewat bursa sentral yang melibatkan aset USDC, USDT, dan Ethereum.
Pelaku memproses konversi koin melalui layanan instant-exchange serta menukarkan sebagian dana jarahan menjadi mata uang privasi Monero. Penyelidik independen mengklaim pelaku telah mencuci dana melebihi $30 juta dan menyayangkan keterlambatan keterbukaan informasi bank bersangkutan.
Hingga kini, penyidik forensik terus menelusuri dompet digital penampung guna memetakan jalur pelarian modal hasil kejahatan. Analisis rantai blok ini membuka tabir konversi modal gelap pasca gelombang serangan siber pada lembaga keuangan.
Baca juga: Jangkau 160 Negara: Stripe Hadirkan Pembayaran Stablecoin Menuju Dompet Kripto
Peringatan Bahaya Phishing dan Perlindungan Nasabah
Kendati rekening nasabah aman, manajemen mengimbau para pengguna mewaspadai potensi serangan manipulasi psikologis (phishing) yang marak beredar. Kelompok penipu kerap memanfaatkan momen kepanikan guna menyebarkan pesan palsu demi memancing informasi rahasia perbankan milik nasabah.
Bank mengingatkan nasabah agar tidak pernah menyerahkan kata sandi akun, nomor kartu kredit, maupun kode verifikasi SMS. Nasabah yang menerima komunikasi mencurigakan diimbau segera menghubungi saluran kontak penasihat resmi daripada merespons pengirim pesan.
Crédit Mutuel Arkéa saat ini melayani lebih dari 5,8 juta anggota melalui puluhan anak perusahaan khusus. Tim pertahanan digital korporasi terus bersinergi bersama aparat kepolisian guna menuntaskan audit forensik menyeluruh. Kewaspadaan komunitas nasabah menjadi benteng krusial dalam meredam kerugian ikutan akibat eskalasi serangan siber modern.
Penafian
Informasi di website ini hanya untuk tujuan edukasi dan bukan nasihat keuangan. Investasi crypto memiliki risiko tinggi, dan keputusan investasi sepenuhnya menjadi tanggung jawab pembaca. Kami tidak bertanggung jawab atas kerugian yang mungkin timbul. Lakukan riset mandiri dan konsultasikan dengan profesional sebelum berinvestasi.